Discord सर्वर सुरक्षा ऑडिट: 12 जाँच
Discord सर्वर की सुरक्षा कुछ सेटिंग्स पर निर्भर करती है। @everyone अनुमतियों से लेकर स्टाफ अकाउंट सुरक्षा तक, यहाँ 12 जाँचें दी गई हैं और उन्हें Discord में कहाँ ढूँढना है।
यह लेख मूल तुर्की लेख से स्वचालित रूप से अनुवादित है। मूल तुर्की लेख पढ़ें
इस लेख में
एक नज़र में
Discord सर्वर की सुरक्षा कुछ प्रमुख सेटिंग्स पर निर्भर करती है: @everyone रोल अनुमतियाँ, सत्यापन स्तर, मॉडरेशन के लिए टू-फैक्टर ऑथेंटिकेशन, किसके पास एडमिनिस्ट्रेटर अनुमतियाँ हैं, और क्या आपको किसी घटना पर सूचना मिलती है। नीचे दी गई 12 जाँचों में लगभग 15 मिनट लगते हैं, और प्रत्येक में यह बताया गया है कि Discord में कहाँ देखना है।
क्रम मायने रखता है। पहली चार जाँचें यह निर्धारित करती हैं कि सर्वर में शामिल होते ही कोई भी क्या कर सकता है; बाद की जाँचें यह निर्धारित करती हैं कि यदि कोई स्टाफ अकाउंट हैक हो जाता है, तो नुकसान कितना गंभीर होगा।
एक तालिका में 12 जाँचें
| # | जाँच | कहाँ देखें | खुला छोड़ने पर |
|---|---|---|---|
| 1 | @everyone पर कोई खतरनाक अनुमति नहीं | Server Settings → Roles → @everyone | कोई भी नया सदस्य चैनल हटा सकता है या रोल दे सकता है |
| 2 | सत्यापन स्तर कम से कम Medium हो | Server Settings → Safety Setup | नए बने अकाउंट तुरंत चैट कर सकते हैं |
| 3 | मॉडरेशन के लिए 2FA अनिवार्य | Server Settings → Safety Setup | हैक हुआ स्टाफ अकाउंट पूर्ण अधिकार के साथ इस्तेमाल होता है |
| 4 | स्पष्ट सामग्री फ़िल्टर सक्षम | Server Settings → Safety Setup | अनुचित चित्र बिना फ़िल्टर के दिखाई देते हैं |
| 5 | एडमिनिस्ट्रेटर अनुमति बहुत कम लोगों को | Server Settings → Roles | एक अकेला अकाउंट पूरा सर्वर हटा सकता है |
| 6 | अनावश्यक बॉट्स के पास एडमिनिस्ट्रेटर न हो | Server Settings → Roles (बॉट रोल) | यदि बॉट टोकन लीक होता है, तो सर्वर खतरे में पड़ जाता है |
| 7 | बॉट और स्टाफ रोल पदानुक्रम सही हो | Server Settings → Roles | सुरक्षा बॉट हमलावर के खिलाफ कार्रवाई नहीं कर पाता |
| 8 | कोई अज्ञात वेबहुक न हो | Server Settings → Integrations | वेबहुक के माध्यम से @everyone टैग वाला स्पैम भेजा जाता है |
| 9 | मॉडरेशन लॉग चैनल मौजूद हो | बॉट पैनल या सेटिंग्स कमांड | आप बाद में घटनाओं की समीक्षा नहीं कर सकते |
| 10 | स्पैम और इनवाइट लिंक नियम सक्रिय हों | Discord AutoMod या बॉट का AutoMod | विज्ञापन और स्पैम को मैन्युअल रूप से साफ़ करना पड़ता है |
| 11 | मास जॉइन के खिलाफ सुरक्षा | Anti-raid सेटिंग्स | सैकड़ों अकाउंट एक साथ चैनलों में बाढ़ ला देते हैं |
| 12 | स्टाफ अकाउंट सुरक्षा और रिकवरी प्लान | Anti-nuke सेटिंग्स | हटाए गए चैनल और रोल वापस नहीं लाए जा सकते |
VeyroBot में यह विषय:Discord एंटी-न्यूक बॉट →
1–4: सर्वर में शामिल होने वाले सभी लोगों से संबंधित सेटिंग्स
1. @everyone अनुमतियाँ। यह रोल सर्वर के हर व्यक्ति पर लागू होता है। यदि एडमिनिस्ट्रेटर, सर्वर मैनेज करें, रोल मैनेज करें, चैनल मैनेज करें, सदस्यों को बैन करें, या वेबहुक मैनेज करें जैसी अनुमतियाँ यहाँ सक्षम हैं, तो कोई भी नया शामिल हुआ अकाउंट इनका उपयोग कर सकता है। इन्हें @everyone रोल में अक्षम किया जाना चाहिए। Mention @everyone अनुमति को भी बंद करने की सलाह दी जाती है।
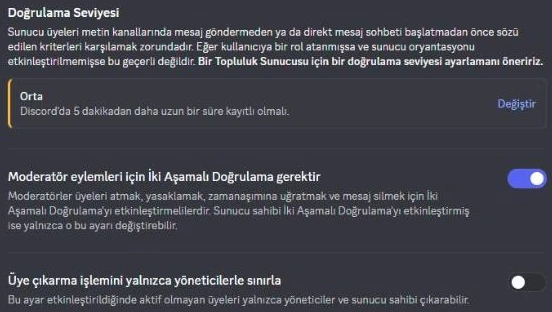
2. सत्यापन स्तर। "None" स्तर पर, बिना सत्यापित ईमेल वाला अकाउंट भी तुरंत चैट करना शुरू कर सकता है। "Medium" स्तर के लिए अकाउंट का कम से कम 5 मिनट पहले Discord पर पंजीकृत होना आवश्यक है, जो अधिकांश अल्पकालिक स्पैम अकाउंट्स को रोकता है। बड़े सार्वजनिक सर्वरों के लिए, "High" अधिक उपयुक्त है।
3. मॉडरेशन के लिए टू-फैक्टर ऑथेंटिकेशन। जब यह सेटिंग सक्षम होती है, तो टू-फैक्टर ऑथेंटिकेशन के बिना अकाउंट किक करने, बैन करने या संदेश हटाने जैसी मॉडरेशन कार्रवाई नहीं कर सकते। यदि किसी स्टाफ सदस्य का पासवर्ड चोरी भी हो जाए, तो ये कार्रवाइयाँ तब तक अवरुद्ध रहती हैं जब तक हमलावर दूसरा चरण पार न कर ले। केवल सर्वर मालिक ही इस सेटिंग को बदल सकता है, और मालिक के अपने अकाउंट पर भी टू-फैक्टर ऑथेंटिकेशन सक्षम होना चाहिए।
4. स्पष्ट सामग्री फ़िल्टर। Discord इस फ़िल्टर के साथ अनुचित चित्रों को स्वचालित रूप से स्कैन करता है। फ़िल्टर बंद होना अपने आप में कोई हमला भेद्यता नहीं है, लेकिन सामुदायिक सुरक्षा के लिए इसे सक्षम रखना अनुशंसित है।
5–8: अधिकार किसके पास है
5. एडमिनिस्ट्रेटर की संख्या। एडमिनिस्ट्रेटर अनुमति अन्य सभी अनुमतियों और चैनल प्रतिबंधों को बायपास करती है। अधिकांश मॉडरेटर को इस अनुमति की आवश्यकता नहीं होती; सदस्यों को किक करना, बैन करना, टाइमआउट देना और संदेश प्रबंधित करना आमतौर पर पर्याप्त होता है। एडमिनिस्ट्रेटर अनुमति वाला कोई भी व्यक्ति यदि उसका अकाउंट हैक हो जाए, तो अकेले ही सर्वर को हटा सकता है।
6. बॉट्स पर एडमिनिस्ट्रेटर अनुमति। यदि किसी बॉट का टोकन लीक होता है, तो हमलावर के पास वे सभी अनुमतियाँ होती हैं जो बॉट के पास हैं। जिन बॉट्स का आप उपयोग नहीं करते, उन्हें सर्वर से हटा दें। मूल्यांकन करें कि क्या आपके सक्रिय बॉट्स को वास्तव में उन अनुमतियों की आवश्यकता है; हमने इस लेख में विस्तार से चर्चा की है।
7. रोल पदानुक्रम। Discord में, एक रोल केवल अपने नीचे स्थित रोल और सदस्यों को ही प्रबंधित कर सकता है। यदि किसी सुरक्षा बॉट का रोल स्टाफ रोल से नीचे है, तो वह उन स्टाफ सदस्यों के खिलाफ कार्रवाई नहीं कर सकता। सुरक्षा बॉट के रोल को स्टाफ रोल के ऊपर और अपने एडमिनिस्ट्रेटर रोल के नीचे रखें।
8. वेबहुक। वेबहुक एक एंडपॉइंट है जो यूजर अकाउंट की आवश्यकता के बिना किसी चैनल पर संदेश भेज सकता है। जो कोई भी इसके URL को प्राप्त कर लेता है, वह उस चैनल पर कुछ भी पोस्ट कर सकता है। Integrations स्क्रीन के माध्यम से जाँचें कि कौन सा वेबहुक किस चैनल में है और किसी भी ऐसे वेबहुक को हटा दें जिसे आप नहीं पहचानते।
9–12: क्या आपको पता चलेगा कि कुछ हुआ है
9. मॉडरेशन लॉग चैनल। किसने किसे बैन किया, क्या चेतावनी दी गई, कौन सी सुरक्षा सक्रिय हुई: आपको केवल स्टाफ के लिए दृश्यमान एक लॉग चैनल की आवश्यकता है ताकि आप बाद में इनकी समीक्षा कर सकें। Discord का अपना ऑडिट लॉग भी है, लेकिन यह सूचना नहीं भेजता; आपको इसे स्वयं देखना पड़ता है।
10. स्पैम और इनवाइट लिंक नियम। Discord का इन-बिल्ट AutoMod कीवर्ड और मेंशन स्पैम को ब्लॉक कर सकता है। बॉट AutoMod समाधान भी दोहराए गए संदेशों और इनवाइट लिंक को पकड़ते हैं। आप जो भी उपयोग करें, सुनिश्चित करें कि कम से कम स्पैम और इनवाइट लिंक नियम सक्षम हैं। दोनों टूल में एक ही नियम को एक साथ सक्षम न करें, अन्यथा एक ही संदेश पर दो बार दंड लागू हो जाएगा।
11. मास जॉइन। रेड तब होता है जब बड़ी संख्या में अकाउंट कम समय में सर्वर में शामिल होते हैं और चैनलों में बाढ़ ला देते हैं। इसका मुकाबला करने के लिए, आपको ऐसी सुरक्षा की आवश्यकता है जो कम समय में जॉइन दर की निगरानी करे; सेटअप चरण एंटी-रेड गाइड में हैं।
12. स्टाफ अकाउंट सुरक्षा। नुक (nuke) बाहर से नहीं, अंदर से आता है: एक स्टाफ सदस्य का अकाउंट हैक हो जाता है, और मिनटों में चैनल और रोल हटा दिए जाते हैं। इसके खिलाफ, आपको ऐसी सुरक्षा की आवश्यकता है जो किसी अकाउंट को बहुत तेज़ी से विनाशकारी कार्रवाइयाँ करने से रोके, साथ ही हटाए गए आइटम को फिर से बनाने का तरीका भी हो। इसके बिना, आपको याददाश्त से चैनलों और रोल को मैन्युअल रूप से फिर से बनाना होगा।
VeyroBot इनमें से कौन सी जाँच स्वचालित रूप से करता है
VeyroBot डैशबोर्ड में सर्वर हेल्थ स्कोर इस सूची से 9 जाँचें स्वचालित रूप से करता है: @everyone अनुमतियाँ, सत्यापन स्तर, मॉडरेशन 2FA, स्पष्ट सामग्री फ़िल्टर, एडमिनिस्ट्रेटर अनुमतियों वाले अन्य बॉट्स, लॉग चैनल, AutoMod, एंटी-रेड, और स्टाफ सुरक्षा। VeyroBot स्वयं भी एडमिनिस्ट्रेटर अनुमति का अनुरोध करता है; यह एक अलग जानकारी पंक्ति में स्पष्ट रूप से बताया गया है जो स्कोर को प्रभावित नहीं करता है।

तीन जाँचें मैन्युअल रूप से की जानी चाहिए: कितने लोगों के पास एडमिनिस्ट्रेटर (5) है, रोल पदानुक्रम (7), और वेबहुक (8)। रोल पदानुक्रम की जाँच केवल स्वचालित रोल और लेवल रिवॉर्ड रोल के संदर्भ में की जाती है।
छूटे हुए आइटम के लिए, कार्ड में "अनुशंसित सुरक्षा सेटअप" अनुभाग है। केवल वे आइटम सूचीबद्ध होते हैं जो उस विशिष्ट सर्वर से वास्तव में गायब हैं; आप चुनते हैं कि किसे लागू करना है। ऐप द्वारा किया गया प्रत्येक परिवर्तन लॉग किया जाता है और 24 घंटों के भीतर एक क्लिक के साथ वापस लिया जा सकता है। इस कार्रवाई के लिए आपका Discord पर सर्वर मालिक या एडमिनिस्ट्रेटर होना आवश्यक है; रोल के माध्यम से पैनल तक पहुँचना पर्याप्त नहीं है।
इस सूची से बाहर: मालिक के अकाउंट की सुरक्षा
किसके लिए: उन प्रबंधकों के लिए जिन्होंने अपना सर्वर तो सेट कर लिया है लेकिन सुरक्षा सेटिंग्स की समीक्षा कभी नहीं की, अपनी स्टाफ टीम का विस्तार कर रहे बढ़ते समुदायों के लिए, और उन लोगों के लिए जो यह पता लगाने की कोशिश कर रहे हैं कि हमले के बाद क्या खुला रह गया था।
किसके लिए नहीं: सर्वर मालिक के अपने अकाउंट की सुरक्षा के लिए। यदि मालिक का अकाउंट हैक हो जाता है, तो कोई भी सर्वर सेटिंग या बॉट इसे नहीं रोक सकता; मालिक के अकाउंट पर टू-फैक्टर ऑथेंटिकेशन और एक मजबूत पासवर्ड इस सूची से बाहर हैं लेकिन बाकी सब से पहले आते हैं।
अक्सर पूछे जाने वाले प्रश्न
मुझे ये जाँचें कितनी बार करनी चाहिए?
जब भी आप कोई नया स्टाफ सदस्य जोड़ें, कोई नया बॉट जोड़ें, या रोल संरचना में बदलाव करें। उन अवसरों के अलावा, महीने में एक बार त्वरित जाँच पर्याप्त है।
क्या सत्यापन स्तर बढ़ाने से वास्तविक सदस्य ब्लॉक हो जाएंगे?
Medium स्तर केवल 5 मिनट से नए अकाउंट्स को प्रतीक्षा कराता है; अधिकांश वास्तविक सदस्य ध्यान भी नहीं देंगे। High स्तर पर, नए शामिल होने वाले 10 मिनट प्रतीक्षा करते हैं, जो तेजी से बढ़ते सर्वरों में कुछ सदस्यों को परेशान कर सकता है।
यदि मैं मॉडरेशन के लिए 2FA चालू करता हूँ, तो क्या मेरा स्टाफ कार्रवाई करने में असमर्थ होगा?
टू-फैक्टर ऑथेंटिकेशन सक्षम न करने वाले स्टाफ सदस्य मॉडरेशन कार्रवाई नहीं कर पाएंगे। इसे चालू करने से पहले अपने स्टाफ से उनके अकाउंट पर टू-फैक्टर ऑथेंटिकेशन सक्षम करने के लिए कहें।
क्या बॉट्स को एडमिनिस्ट्रेटर देना हमेशा गलत है?
नहीं। एडमिनिस्ट्रेटर अनुमतियों की कमी के कारण होने वाली मौन विफलताओं को समाप्त करता है। हालाँकि, यह प्रत्येक बॉट के लिए जोखिम बढ़ाता है; इसे केवल उन बॉट्स तक सीमित रखें जिन पर आप भरोसा करते हैं और सक्रिय रूप से उपयोग करते हैं।
क्या Discord का ऑडिट लॉग पर्याप्त नहीं है?
ऑडिट लॉग दिखाता है कि किसने क्या किया, लेकिन यह किसी घटना के दौरान किसी को रोकता नहीं है और कोई सूचना नहीं भेजता है। एक लॉग चैनल और सुरक्षा यह सुनिश्चित करते हैं कि आपको घटना के समय सूचित किया जाए और नुकसान सीमित हो।
अंतिम अपडेट: 19 सितंबर, 2026। वर्णित सेटिंग्स उस समय के Discord इंटरफ़ेस पर आधारित हैं; Discord अपडेट के साथ मेनू नाम बदल सकते हैं। अनुमति परतों के सटीक पदानुक्रम के लिए, रोल और अनुमति प्रणाली संदर्भ देखें; VeyroBot की जाँचों के लिए, हेल्थ स्कोर लेख देखें।
इन विषयों के लिए VeyroBot में
Discord एंटी-न्यूक बॉट
कोई स्टाफ सदस्य जल्दी कई चैनल या भूमिकाएँ हटाए तो VeyroBot उसकी खतरनाक भूमिकाएँ हटाता है और सबूत सहित चेतावनी भेजता है; हटाई गई चीज़ें आप पैनल से फिर बनाते हैं।
Discord एंटी-रेड बॉट
आपकी चुनी अवधि (5–60 सेकंड) में सीमा से ज़्यादा सदस्य जुड़ें तो VeyroBot टेक्स्ट चैनल लॉक कर लॉग में चेतावनी भेजता है; /unlock पुरानी अनुमतियाँ लौटाता है।
Discord AutoMod और ऑटोमैटिक मॉडरेशन
गाली-गलौज, स्पैम, विज्ञापन और मास-मेंशन फ़िल्टर; चरणबद्ध सज़ा और एक ही जगह केस इतिहास। VeyroBot से अपने सर्वर को अपने-आप सुरक्षित रखें।