डिस्कॉर्ड सर्वर को रेड से बचाना: एंड-टू-एंड सेटअप गाइड
यह लेख मूल तुर्की लेख से स्वचालित रूप से अनुवादित है। मूल तुर्की लेख पढ़ें
छोटा जवाब
किसी डिस्कॉर्ड सर्वर को रेड से बचाने का काम तीन परतों में होता है। पहले डिस्कॉर्ड की अपनी सेटिंग्स आती हैं: सत्यापन स्तर, @everyone अनुमतियां, मॉडरेटरों के लिए 2FA। फिर एक बॉट जो सामूहिक रूप से जुड़ने की प्रक्रिया को पहचानकर सर्वर को लॉक कर देता है, और अंत में एक गेट जो नए सदस्य को रोल मिलने से पहले सत्यापित करता है। VeyroBot में दूसरी और तीसरी परत एंटी-रेड टैब में होती है। यदि आप 10 सेकंड में एक निश्चित संख्या में जॉइन तय करते हैं, तो सभी टेक्स्ट चैनलों में @everyone के लिए लिखना बंद हो जाता है और मॉडरेशन लॉग चैनल में चेतावनी आ जाती है। यदि कैप्चा चालू है, तो नया सदस्य विजुअल कोड सत्यापित करने तक स्वचालित रूप से रोल प्राप्त नहीं करता है। यह गाइड तीनों परतों को क्रम से स्थापित करती है।
VeyroBot में यह विषय:Discord एंटी-रेड बॉट →
रेड या न्यूक?
इन दोनों हमलों को भ्रमित किया जाता है लेकिन इनकी सुरक्षा अलग-अलग होती है। रेड (Raid) बाहर से आता है: कम समय में बड़ी संख्या में खाते जुड़ जाते हैं, चैनलों को स्पैम से भर देते हैं, सामूहिक रूप से पिंग करते हैं। न्युक (Nuke) अंदर से आता है: किसी अधिकृत खाते या एडमिनिस्ट्रेटर अनुमति वाले बॉट को हैक कर लिया जाता है, चैनल और रोल हटा दिए जाते हैं। VeyroBot का एंटी-रेड पहले प्रकार के लिए डिज़ाइन किया गया है; दूसरे प्रकार के खिलाफ उसी टैब में मौजूद अधिकृत व्यक्ति सुरक्षा सीमा पार करने वाले अधिकारी के खतरनाक रोल को हटा देती है और हटाए गए चैनलों व रोल को पुनर्स्थापित करना संभव बनाती है। डिस्कॉर्ड की अपनी सेटिंग्स दोनों प्रकारों के लिए पहली रक्षा पंक्ति हैं और पैनल के हेल्थ स्कोर कार्ड में मापी जाती हैं।
लेयर 1: डिस्कॉर्ड की अपनी सेटिंग्स
| सेटिंग | सुझाया गया | क्यों |
|---|---|---|
| सत्यापन स्तर | कम से कम “मध्यम”: लिखने के लिए खाता 5 मिनट पुराना और ईमेल सत्यापित होना चाहिए | रेड वाले अधिकांश खाते कुछ मिनट पहले ही बनाए गए होते हैं; यह अकेला सेटिंग्स स्पैम बॉट के एक बड़े हिस्से को लिखने में असमर्थ कर देता है। |
| @everyone अनुमतियां | “एडमिनिस्ट्रेटर”, “सर्वर प्रबंधित करें”, “रोल प्रबंधित करें”, “वेबहुक प्रबंधित करें”, “सदस्यों को प्रतिबंधित/निकालें”, “चैनल प्रबंधित करें” और “सभी को उल्लेखित करें” बंद हैं | @everyone में बची हुई एक भी खतरनाक अनुमति किसी भी नए सदस्य को संभावित हमलावर बना देती है। |
| मॉडरेशन के लिए 2FA | चालू (केवल सर्वर मालिक बदल सकता है) | यदि किसी मॉडरेटर का खाता हैक हो जाता है, तो हमलावर सीधे बैन और चैनल डिलीट कर सकता है; 2FA इसे रोकता है। |
| एडमिनिस्ट्रेटर अनुमति वाले बॉट | जिन बॉट का आप उपयोग नहीं करते उन्हें हटा दें, बाकी की अनुमति सीमित करें | यदि किसी बॉट की कुंजी लीक हो जाती है, तो एडमिनिस्ट्रेटर अनुमति पूरे सर्वर को प्रभावित करती है। |
इन चार बिंदुओं की स्थिति VeyroBot पैनल के ओवरव्यू टैब में हेल्थ स्कोर के रूप में दिखाई देती है; सत्यापन स्तर और @everyone अनुमतियों के लिए एक-क्लिक सुधार उपलब्ध है और इसे 24 घंटों के भीतर पूर्ववत किया जा सकता है। यह सुधार डिस्कॉर्ड में आपकी वास्तविक अनुमति के साथ लागू होता है; अकेले पैनल की पहुंच पर्याप्त नहीं है।
लेयर 2: VeyroBot एंटी-रेड लॉक
पैनल → एंटी-रेड शील्ड टैब में चार सेटिंग्स हैं:
- रेड डिटेक्शन थ्रेशोल्ड (10 सेकंड में जॉइन)। 3 से 30 के बीच, डिफ़ॉल्ट 10। थ्रेशोल्ड पार होने पर सर्वर लॉक हो जाता है: सभी टेक्स्ट चैनलों में @everyone के लिए संदेश भेजना और प्रतिक्रिया जोड़ना बंद हो जाता है, मॉडरेशन लॉग चैनल में कितने जॉइन हुए और थ्रेशोल्ड लिखा जाता है। लॉक एक बार का होता है; जब तक आप इसे अनलॉक नहीं करते, यह दोबारा सक्रिय नहीं होता।
- खाता आयु सीमा से कम नए खातों के साथ क्या किया जाए। “कुछ न करें (केवल थ्रेशोल्ड पार होने पर लॉक)”, “सर्वर से निकालें (किक)” या “प्रतिबंधित करें (बैन)”। यह चयन रेड लॉक को निर्धारित नहीं करता है, बल्कि आयु सीमा से कम वाले खाते पर लागू होने वाले दंड को निर्धारित करता है: यदि किक या बैन चुना जाता है, तो ऐसा खाता रेड न होने पर भी जुड़ते ही सर्वर से बाहर कर दिया जाता है।
- न्यूनतम खाता आयु (दिन)। 0 से 30 के बीच, डिफ़ॉल्ट 3। यदि आप 0 लिखते हैं तो आयु की जाँच नहीं की जाती है।
- विजुअल कैप्चा गेट। लेयर 3 में समझाया गया है; इसे सक्षम करने के लिए ऑटो रोल्स टैब में एक सदस्य रोल चुना जाना चाहिए।
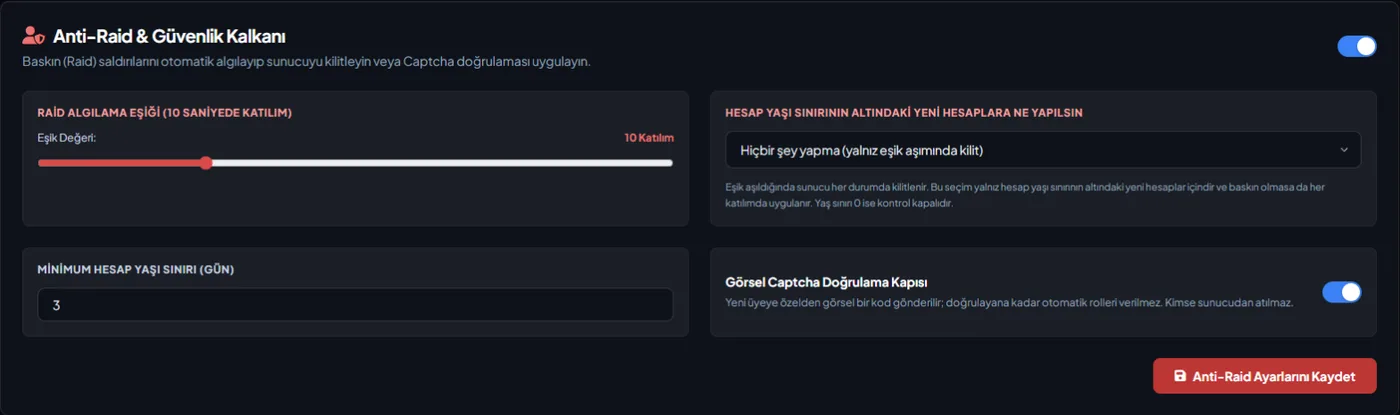
लॉक खोलने के लिए /unlock कमांड का उपयोग करें: जब लॉक सक्रिय होता है, तो यह कमांड लॉक किए गए सभी चैनलों को उनके लॉक से पहले की अनुमतियों पर लौटा देती है (स्पष्ट रूप से अनुमत खुली रहती है, प्रतिबंधित प्रतिबंधित रहती है) और फ्लैग को रीसेट कर देती है ताकि अगली लहर का फिर से पता लगाया जा सके।
लेयर 3: कैप्चा गेट
जब कैप्चा चालू होता है, तो नए सदस्य को निजी संदेश के माध्यम से छह-अक्षर का विजुअल कोड भेजा जाता है। सदस्य बटन से कोड दर्ज करता है; सत्यापित होने तक कोई स्वचालित रोल नहीं दिया जाता है, यानी यदि बिना रोल वाला सदस्य चैनल नहीं देख सकता है तो वह कुछ नहीं लिख सकता है। किसी को बाहर नहीं निकाला जाता है: कोई समय सीमा नहीं है, सदस्य जब चाहें सत्यापित कर सकते हैं। तीन गलत प्रयासों पर एक नया कोड जनरेट होता है। यदि निजी संदेश बंद है, तो कोड वेलकम चैनल में (यदि वह भी नहीं है तो सिस्टम चैनल में) एक अस्थायी संदेश के रूप में आता है और 10 मिनट बाद हट जाता है। गेट के काम करने के लिए ऑटो रोल्स मॉड्यूल चालू होना चाहिए और सदस्य रोल चुना जाना चाहिए; यदि रोल बाद में हटा दिया जाता है, तो गेट चुपचाप अक्षम हो जाता है और हेल्थ स्कोर इसे “कैप्चा गेट” जाँच में दिखाता है।
थ्रेशोल्ड कैसे चुनें?
- छोटा समुदाय (कुछ सौ सदस्य): सामान्य दिन में 10 सेकंड में 2-3 जॉइन भी नहीं होते हैं; थ्रेशोल्ड 5-6 सुरक्षित है।
- मध्यम पैमाना: डिफ़ॉल्ट 10 अधिकांश सर्वरों के लिए सही शुरुआत है।
- स्ट्रीमिंग के समय सक्रिय रहने वाले सर्वर: जब कोई स्ट्रीमर लिंक साझा करता है, तो 10 सेकंड में 15-20 वास्तविक जॉइन हो सकते हैं; थ्रेशोल्ड को 20-25 तक बढ़ाएं और उन दिनों में लॉग की निगरानी करें, अन्यथा आप वास्तविक भीड़ को लॉक कर देंगे।
गलत पॉजिटिव प्रबंधन
यदि लॉक गलत तरीके से सक्रिय हो जाता है तो लागत कम है: /unlock सभी चैनलों को उनकी पुरानी अनुमतियों पर वापस ले आता है, किसी को बाहर नहीं निकाला गया है। यदि आपने खाता आयु के लिए “किक/बैन” चुना है तो लागत अधिक है: हाल ही में बनाया गया एक वास्तविक खाता भी बाहर कर दिया जाएगा। इसलिए हमारा सुझाव है कि पहले सप्ताह इस चयन को “कुछ न करें” पर छोड़ दें और कैप्चा से शुरुआत करें, और केवल रेड का अनुभव होने के बाद ही कम दिनों (1-3) के साथ खाता आयु दंड चालू करें।
किसके लिए उपयुक्त है, किसके लिए नहीं?
उपयुक्त:
- सार्वजनिक इनवाइट लिंक वाले गेमिंग या स्ट्रीमिंग-केंद्रित सर्वर।
- समुदाय जो नए सदस्य को रोल मिलने से पहले यह सत्यापित करना चाहते हैं कि वह इंसान है।
उपयुक्त नहीं:
- केवल इनवाइट से प्रवेश पाने वाले बंद सर्वर; वहाँ कैप्चा केवल परेशानी बढ़ाता है, डिस्कॉर्ड का “मध्यम” सत्यापन स्तर पर्याप्त है।
- केवल अंदर से हटाने (न्युक) के खिलाफ सुरक्षा चाहने वाले; इस गाइड में लॉक बाहर से आने वाले जॉइन को लक्षित करता है, उसके लिए अधिकृत व्यक्ति सुरक्षा चालू करें।
अक्सर पूछे جانے वाले सवाल
क्या लॉक होने पर सर्वर में जॉइन होना भी बंद हो जाता है?
नहीं। लॉक टेक्स्ट चैनलों में @everyone के लिए लिखने और प्रतिक्रिया देने की अनुमति को बंद कर देता है; जॉइन होना जारी रहता है लेकिन नए आने वाले लिख नहीं सकते। जॉइन को पूरी तरह से रोकने के लिए इनवाइट लिंक को अस्थायी रूप से रोक दें।
जो सदस्य कैप्चा पार नहीं कर पाते उनका क्या होता है?
वे सर्वर में रहते हैं, उन्हें स्वचालित रोल नहीं मिलता है। किसी को बाहर नहीं निकाला जाता है; वे जब चाहें बटन से दोबारा प्रयास कर सकते हैं, तीन गलतियों के बाद उन्हें नया कोड मिलता है।
क्या लॉक अधिकारियों को भी प्रभावित करता है?
लॉक चैनल स्तर पर @everyone अनुमति को बंद कर देता है। एडमिनिस्ट्रेटर अनुमति वाले लोग प्रभावित नहीं होते हैं; उस चैनल में उनके रोल के लिए विशेष रूप से परिभाषित “संदेश भेजें” अनुमति वाले रोल भी लिखना जारी रखते हैं। केवल सर्वर स्तर पर लिखने की अनुमति वाले मॉडरेटर लॉक अवधि के दौरान नहीं लिख सकते।
क्या एंटी-रेड हर सर्वर पर चालू होता है?
मॉड्यूल पैनल से चालू और सेट किया जाता है; योजना विवरण प्रीमियम पेज पर है। यदि यह बंद है, तो हेल्थ स्कोर “एंटी-रेड शील्ड” जाँच में इसे दिखाता है।
रेड के बाद क्या करना चाहिए?
लॉग में जॉइन सूची देखें, यदि आवश्यक हो तो /ban के साथ साफ़ करें, /unlock के साथ चैनलों को उनकी पुरानी अनुमतियों पर लौटाएं, उस लहर के अनुसार थ्रेशोल्ड और खाता आयु को फिर से समायोजित करें।
अंतिम अपडेट: 15 सितंबर 2026। वर्णित व्यवहार उस तारीख को VeyroBot के संस्करण के हैं। मॉड्यूल के सारांश, सेटअप चरणों और पैनल छवि के लिए एंटी-रेड पेज देखें, संदेश सामग्री फ़िल्टर के लिए ऑटोमॉड पेज देखें।
इन विषयों के लिए VeyroBot में
Discord एंटी-रेड बॉट
10 सेकंड में तय सीमा से ज़्यादा सदस्य जुड़ें तो VeyroBot टेक्स्ट चैनल लॉक करता है और मॉडरेशन लॉग में चेतावनी भेजता है; /unlock पुरानी अनुमतियाँ लौटाता है।
Discord एंटी-न्यूक बॉट
कोई स्टाफ सदस्य जल्दी कई चैनल या भूमिकाएँ हटाए तो VeyroBot उसकी खतरनाक भूमिकाएँ हटाता है और सबूत सहित चेतावनी भेजता है; हटाई गई चीज़ें आप पैनल से फिर बनाते हैं।
Discord AutoMod और ऑटोमैटिक मॉडरेशन
गाली-गलौज, स्पैम, विज्ञापन और मास-मेंशन फ़िल्टर; चरणबद्ध सज़ा और एक ही जगह केस इतिहास। VeyroBot से अपने सर्वर को अपने-आप सुरक्षित रखें।