Discord Server-Sicherheitscheck: 12 Kontrollen
Die Sicherheit eines Discord-Servers hängt von wenigen Einstellungen ab. Hier sind 12 Kontrollen, von @everyone-Berechtigungen bis zum Schutz von Admin-Konten, inklusive Hinweisen, wo du sie in Discord findest.
Dieser Artikel wurde automatisch aus dem türkischen Original übersetzt. Türkisches Original lesen
In diesem Artikel
Auf einen Blick
Die Sicherheit eines Discord-Servers hängt von wenigen Einstellungen ab: Berechtigungen der @everyone-Rolle, Verifizierungsstufe, Zwei-Faktor-Authentifizierung für die Moderation, wer Administrator ist und ob du benachrichtigt wirst, wenn etwas passiert. Die folgenden 12 Kontrollen dauern etwa 15 Minuten und für jede ist angegeben, wo du sie in Discord findest.
Die Reihenfolge ist wichtig. Die ersten vier Kontrollen bestimmen, was jeder tun kann, sobald er den Server betritt; die späteren bestimmen, wie groß der Schaden ist, falls ein Admin-Konto kompromittiert wird.
12 Kontrollen in einer Tabelle
| # | Kontrolle | Wo zu finden | Wenn offen gelassen |
|---|---|---|---|
| 1 | Keine gefährlichen Berechtigungen für @everyone | Servereinstellungen → Rollen → @everyone | Jeder Neue kann Kanäle löschen oder Rollen vergeben |
| 2 | Verifizierungsstufe mindestens Mittel | Servereinstellungen → Sicherheit | Frisch erstellte Konten können sofort schreiben |
| 3 | 2FA für Moderation erforderlich | Servereinstellungen → Sicherheit | Ein gehacktes Admin-Konto hat volle Gewalt |
| 4 | Filter für explizite Inhalte aktiv | Servereinstellungen → Sicherheit | Unangemessene Bilder werden ungefiltert angezeigt |
| 5 | Administrator-Recht bei wenigen Personen | Servereinstellungen → Rollen | Ein einziges Konto kann den ganzen Server löschen |
| 6 | Keine unnötigen Bots mit Administrator-Recht | Servereinstellungen → Rollen (Bot-Rollen) | Wird der Bot-Token geleakt, ist der Server weg |
| 7 | Richtige Reihenfolge von Bot- und Admin-Rollen | Servereinstellungen → Rollen | Schutz-Bots können Angreifer nicht stoppen |
| 8 | Keine unbekannten Webhooks | Servereinstellungen → Integrationen | Spam mit @everyone-Erwähnung via Webhook |
| 9 | Kanal für Moderationsprotokolle vorhanden | Bot-Dashboard oder Einstellungsbefehl | Du siehst nicht, was passiert ist |
| 10 | Regeln für Spam und Einladungslinks aktiv | Discord AutoMod oder Bot-AutoMod | Werbung und Spam müssen manuell gelöscht werden |
| 11 | Schutz gegen Massenbeitritte | Anti-Raid-Einstellung | Hunderte Konten fluten gleichzeitig die Kanäle |
| 12 | Schutz für Admin-Konten und Wiederherstellungsplan | Anti-Nuke-Einstellung | Gelöschte Kanäle und Rollen kommen nicht zurück |
Dieses Thema in VeyroBot:Discord Anti-Nuke-Bot →
1–4: Einstellungen, die jeden betreffen
1. @everyone-Berechtigungen. Diese Rolle hat jeder auf dem Server. Wenn eine der Berechtigungen „Administrator“, „Server verwalten“, „Rollen verwalten“, „Kanäle verwalten“, „Mitglieder verbannen“ oder „Webhooks verwalten“ hier aktiviert ist, kann ein neu beigetretenes Konto diese nutzen. In der @everyone-Rolle sollten diese deaktiviert sein. Es wird zudem empfohlen, die Berechtigung „Jeden erwähnen“ zu deaktivieren.
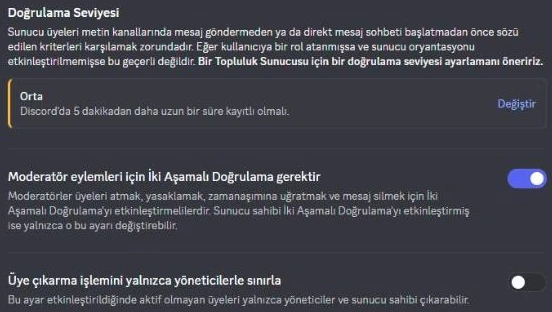
2. Verifizierungsstufe. Auf der Stufe „Keine“ kann selbst ein Konto ohne verifizierte E-Mail sofort schreiben. Die Stufe „Mittel“ erfordert, dass das Konto seit mindestens 5 Minuten bei Discord registriert ist, was die meisten kurzlebigen Spam-Konten stoppt. Für große, öffentliche Server ist „Hoch“ besser geeignet.
3. Zwei-Faktor-Authentifizierung für die Moderation. Wenn diese Einstellung aktiv ist, kann ein Konto ohne 2FA keine Moderationsaktionen wie Kicken, Verbannen oder Nachrichtenlöschen durchführen. Selbst wenn das Passwort eines Admins gestohlen wird, werden diese Aktionen blockiert, solange der Angreifer den zweiten Schritt nicht überwinden kann. Nur der Serverbesitzer kann diese Einstellung ändern, und der Besitzer muss selbst 2FA aktiviert haben.
4. Filter für explizite Inhalte. Discord scannt mit diesem Filter automatisch nach unangemessenen Bildern. Dass der Filter aus ist, stellt zwar keine direkte Sicherheitslücke dar, aber für die Sicherheit der Community wird empfohlen, ihn aktiviert zu lassen.
5–8: Wer hat die Kontrolle?
5. Anzahl der Administratoren. Das Administrator-Recht umgeht alle anderen Berechtigungen und Kanalbeschränkungen. Die meisten Moderatoren benötigen dieses Recht nicht; „Mitglieder kicken“, „Mitglieder verbannen“, „Mitglieder zeitlich begrenzen“ und „Nachrichten verwalten“ reichen meist aus. Jeder mit Administrator-Rechten kann den Server alleine löschen, falls sein Konto gehackt wird.
6. Administrator-Recht bei Bots. Wenn der Token eines Bots geleakt wird, hat der Angreifer alle Rechte, die der Bot besitzt. Entferne Bots, die du nicht mehr nutzt. Überprüfe bei den genutzten Bots, ob sie das Recht wirklich brauchen; wir haben das in diesem Artikel detailliert behandelt.
7. Rollenreihenfolge. In Discord kann eine Rolle nur Rollen und Mitglieder unterhalb ihrer eigenen Position verwalten. Wenn die Rolle eines Schutz-Bots unterhalb der Admin-Rollen liegt, kann er gegen diese Admins nicht vorgehen. Platziere die Rolle des Schutz-Bots über den Admin-Rollen, aber unter deiner eigenen Admin-Rolle.
8. Webhooks. Ein Webhook ist eine Adresse, die Nachrichten an einen Kanal senden kann, ohne dass ein Konto eingeloggt sein muss. Wer die Adresse hat, kann in diesen Kanal schreiben, was er will. Überprüfe im Bereich „Integrationen“, welcher Webhook in welchem Kanal aktiv ist, und lösche unbekannte.
9–12: Wirst du informiert, wenn etwas passiert?
9. Kanal für Moderationsprotokolle. Wer hat wen verbannt, welche Warnung wurde ausgesprochen, welcher Schutz wurde aktiviert: Damit du das im Nachhinein sehen kannst, brauchst du einen Protokollkanal, den nur Admins sehen können. Discord hat zwar ein eigenes „Audit-Log“, aber es sendet keine Benachrichtigungen; du musst aktiv dort nachsehen.
10. Regeln für Spam und Einladungslinks. Discords eingebauter AutoMod kann Spam durch Schlüsselwörter und Erwähnungen blockieren. Der AutoMod von Bots erkennt zusätzlich wiederholte Nachrichten und Einladungslinks. Egal was du nutzt, stelle sicher, dass zumindest Spam- und Einladungslink-Regeln aktiv sind. Aktiviere dieselbe Regel nicht in zwei Tools gleichzeitig, da sonst zwei Strafen für dieselbe Nachricht verhängt werden.
11. Massenbeitritte. Ein Raid ist, wenn in kurzer Zeit viele Konten beitreten und Kanäle fluten. Dagegen hilft ein Schutz, der die Beitrittsrate überwacht; die Einrichtungsschritte findest du im Anti-Raid-Leitfaden.
12. Schutz für Admin-Konten. Ein Nuke kommt nicht von außen, sondern von innen: Ein Admin-Konto wird gehackt und Kanäle sowie Rollen werden in Minuten gelöscht. Dagegen hilft ein Schutz, der Konten stoppt, die in kurzer Zeit viele zerstörerische Aktionen ausführen, sowie ein Weg, Gelöschtes wiederherzustellen. Ohne dies musst du Kanäle und Rollen manuell aus dem Gedächtnis neu erstellen.
Welche dieser Kontrollen übernimmt VeyroBot?
Der Server-Gesundheits-Score im VeyroBot-Dashboard führt 9 dieser Kontrollen automatisch durch: @everyone-Berechtigungen, Verifizierungsstufe, 2FA für Moderation, Filter für explizite Inhalte, andere Bots mit Administrator-Rechten, Protokollkanal, AutoMod, Anti-Raid und Admin-Schutz. VeyroBot selbst benötigt ebenfalls Administrator-Rechte; dies wird in einer separaten Infozeile klar angezeigt, die den Score nicht beeinflusst.

Drei Kontrollen musst du manuell durchführen: Anzahl der Administratoren (5), Rollenreihenfolge (7) und Webhooks (8). Die Rollenreihenfolge wird nur im Hinblick auf automatische Rollen und Level-Belohnungen geprüft.
Für fehlende Punkte gibt es im Dashboard den Bereich „Empfohlene Sicherheitseinstellungen“. Es werden nur die Punkte aufgelistet, die auf deinem Server tatsächlich fehlen; du entscheidest, welche du anwendest. Jede Änderung wird protokolliert und kann innerhalb von 24 Stunden mit einem Klick rückgängig gemacht werden. Dieser Vorgang erfordert, dass du Serverbesitzer oder Administrator bist; der Zugriff auf das Dashboard über eine Rolle reicht hierfür nicht aus.
Nicht auf dieser Liste: die Sicherheit des Besitzerkontos
Geeignet für: Administratoren, die ihren Server aufgesetzt, aber die Sicherheitseinstellungen nie überprüft haben, Communities mit wachsendem Admin-Team und alle, die nach einem Angriff verstehen wollen, was offen war.
Nicht geeignet für: Die Sicherheit des eigenen Kontos des Serverbesitzers. Wenn das Besitzer-Konto gehackt wird, kann keine Servereinstellung oder kein Bot es aufhalten; 2FA und ein starkes Passwort für das Besitzer-Konto stehen außerhalb dieser Liste, sind aber wichtiger als alles andere.
Häufig gestellte Fragen
Wie oft sollte ich diese Kontrollen durchführen?
Wenn du einen neuen Admin hinzufügst, einen neuen Bot installierst oder die Rollenstruktur änderst. Ansonsten reicht eine kurze Kontrolle einmal im Monat.
Blockiert eine höhere Verifizierungsstufe echte Mitglieder?
Die Stufe „Mittel“ lässt nur Konten warten, die jünger als 5 Minuten sind; die meisten echten Mitglieder merken das nicht einmal. Auf der Stufe „Hoch“ müssen neue Mitglieder 10 Minuten warten, was auf schnell wachsenden Servern manche Mitglieder stören kann.
Können meine Admins keine Aktionen mehr ausführen, wenn ich 2FA für die Moderation aktiviere?
Admins ohne aktivierte 2FA können keine Moderationsaktionen durchführen. Bitte deine Admins, 2FA in ihren Kontoeinstellungen zu aktivieren, bevor du die Einstellung einschaltest.
Ist es immer falsch, Bots Administrator-Rechte zu geben?
Nein. Administrator-Rechte beheben stille Fehler, die durch fehlende Berechtigungen entstehen. Aber es erhöht das Risiko für jeden Bot; beschränke es auf Bots, denen du vertraust und die du aktiv nutzt.
Reicht das Audit-Log von Discord nicht aus?
Das Audit-Log zeigt, wer was getan hat, aber es stoppt niemanden während des Vorfalls und sendet keine Benachrichtigungen. Ein Protokollkanal und Schutzmaßnahmen sorgen dafür, dass du im Moment des Vorfalls informiert wirst und der Schaden begrenzt bleibt.
Letzte Aktualisierung: 19. September 2026. Die beschriebenen Einstellungen basieren auf der Discord-Oberfläche zu diesem Zeitpunkt; Menünamen können sich durch Discord-Updates ändern. Für die genaue Reihenfolge der Berechtigungsebenen siehe die Referenz zum Rollen- und Berechtigungssystem, für die Kontrollen von VeyroBot siehe den Artikel zum Gesundheits-Score.
Dazu in VeyroBot
Discord Anti-Nuke-Bot
Löscht ein Teammitglied schnell viele Kanäle oder Rollen, entzieht VeyroBot ihm gefährliche Rollen und warnt mit Belegen; Gelöschtes baust du im Dashboard neu.
Discord Anti-Raid-Bot
VeyroBot sperrt Textkanäle, sobald Beitritte im gewählten Zeitfenster (5–60 s) die Schwelle überschreiten, und meldet es; /unlock stellt die alten Rechte her.
Discord-AutoMod und automatische Moderation
Filter für Beleidigungen, Spam, Werbung und Massen-Erwähnungen; gestufte Strafen und eine gemeinsame Fallhistorie. Schütze deinen Server automatisch mit VeyroBot.